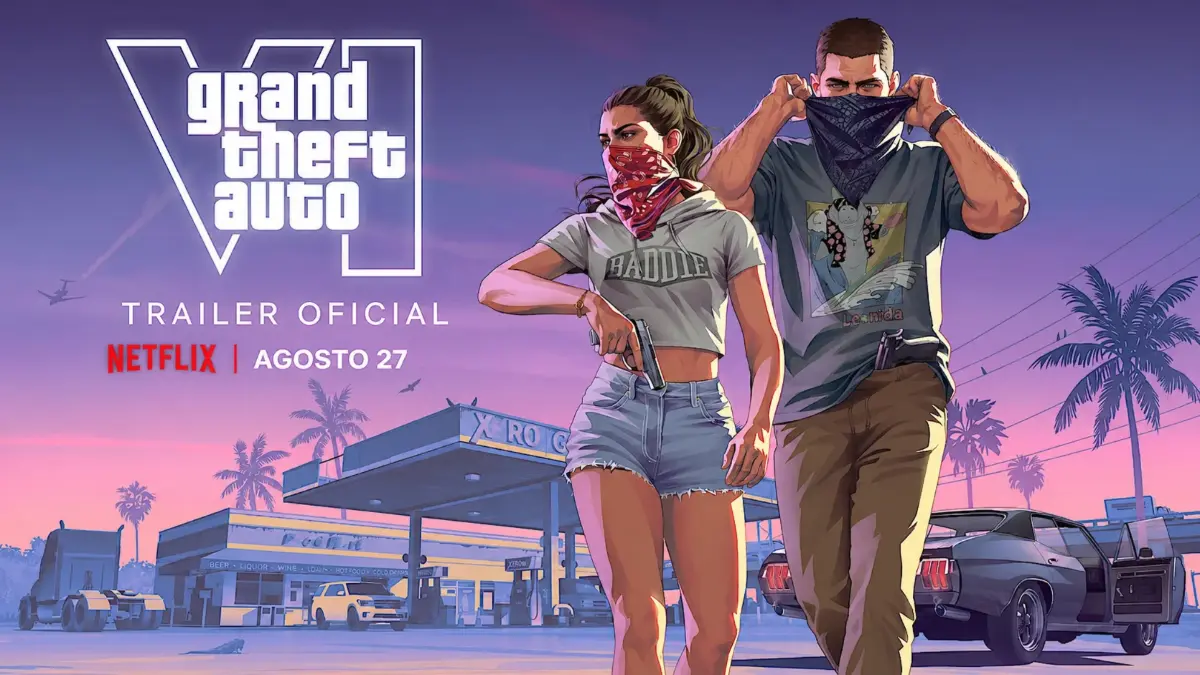
Rockstar Games eligió a Netflix, y no a YouTube, para mostrar por primera vez jugabilidad de Grand Theft Auto VI. La decisión abre una discusión sobre quién controla la distribución de las noticias más esperadas de la industria del entretenimiento.
 Redacción MBA
PHP suele quedar detrás de escena: procesa pedidos, conecta sitios con bases de datos y ayuda a publicar páginas y aplicaciones. Esa función extendida convirtió en un asunto global la detección de dos fallas críticas en el lenguaje, presente en plataformas que van desde sistemas de gestión de contenidos hasta servicios públicos.
El episodio tiene una particularidad: investigadores de seguridad utilizaron inteligencia artificial (IA) para encontrar vulnerabilidades que, según los reportes técnicos, llevaban años en el código. El hallazgo aceleró una respuesta urgente, con sitios desconectados por precaución y versiones corregidas disponibles desde el 21 de octubre. Pero encontrar un fallo no equivale a evitar que alguien lo explote: las organizaciones deben actualizar, verificar sus sistemas y revisar si hubo intrusiones.
PHP es un lenguaje de programación que se ejecuta principalmente del lado del servidor. En términos simples, cuando una persona visita una página, el sistema puede usar PHP para procesar la solicitud, consultar información y entregar el contenido que aparece en el navegador. WordPress y numerosas tiendas y aplicaciones web dependen de esta tecnología, aunque sus usuarios no la vean directamente.
Las fallas identificadas recibieron los códigos CVE-2026-109618 y CVE-2026-109619. Ambas fueron calificadas con una puntuación de gravedad de 9,2 sobre 10 en el sistema CVSS, un indicador que ayuda a comparar la severidad de vulnerabilidades. El riesgo central es la ejecución remota de código sin autenticación: una persona atacante podría enviar una solicitud a un servidor vulnerable y lograr que ejecute instrucciones no autorizadas, sin tener que ingresar primero con una cuenta legítima.
Los problemas se relacionan con la gestión de memoria y el tratamiento de errores. En una de las fallas, una interrupción por falta de memoria podía dejar datos internos parcialmente inicializados y conducir a un manejo incorrecto durante la limpieza de la solicitud. En la otra, información asociada a una solicitud podía permanecer activa después de que se liberara la memoria que la contenía. Una petición posterior procesada por el mismo trabajador del servidor podía encontrarse con ese estado residual.
No se trata, por lo tanto, de un error limitado a una aplicación específica. El equipo de PHP advirtió que estaban expuestas las instalaciones que procesan solicitudes web, incluidas varias configuraciones habituales de servidores. Eso amplía el trabajo de respuesta: no alcanza con revisar el código de un sitio o actualizar un complemento si el entorno que ejecuta PHP sigue vulnerable.
El equipo de PHP publicó versiones corregidas para las ramas mantenidas: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El proyecto recomendó actualizar de inmediato y advirtió que no existe una mitigación temporal que convierta una instalación vulnerable en completamente segura. Las medidas provisionales pueden reducir algunos riesgos, pero no reemplazan la corrección.
La actualización requiere una verificación que puede pasar inadvertida en organizaciones con infraestructuras complejas. Una empresa puede mantener sitios en servidores propios, servicios en la nube, contenedores, sistemas de terceros y entornos de prueba. Si una sola instancia expuesta a internet conserva una versión vulnerable, la organización todavía necesita resolver ese punto. También debe comprobar que los cambios se hayan aplicado efectivamente y que los servicios hayan reiniciado con el runtime corregido.
El panorama es más delicado para quienes usan versiones antiguas. PHP 8.1 y anteriores ya no reciben actualizaciones del proyecto principal. Algunos proveedores de sistemas operativos o de soporte de largo plazo pueden ofrecer correcciones retroportadas, y el equipo de PHP publicó parches mínimos para ciertas ramas antiguas, pero la cobertura depende del proveedor y de cómo se instaló el software. Por eso, revisar el número de versión sin consultar el origen del paquete puede no resolver la duda.
Si una organización no logra aplicar el parche con rapidez, las autoridades de ciberseguridad recomendaron aislar del acceso público los sistemas afectados hasta corregirlos. La decisión implica un costo operativo: desconectar una página puede interrumpir trámites, ventas o consultas. Pero mantenerla en línea mientras procesa solicitudes vulnerables puede ampliar el daño potencial. La prioridad depende del servicio y su exposición, aunque el criterio técnico compartido es que la actualización debe ser inmediata.
Newsletter gratuito ¿Te está resultando útil esta nota? Suscribite gratis y recibí cada semana el mejor análisis de tecnología, IA y mercados directamente en tu correo.  |
La advertencia tuvo efectos visibles. Finlandia retiró temporalmente servicios públicos de internet; el ayuntamiento de Edimburgo y la BBC desconectaron páginas, y organismos y servicios de otros países también tomaron medidas de precaución. Wikimedia, la organización detrás de Wikipedia, desactivó algunos sistemas. Esas decisiones no prueban por sí solas que los sitios hayan sido atacados: muestran que algunos operadores consideraron que la exposición justificaba reducir el acceso mientras evaluaban el riesgo.
La diferencia entre un sitio caído por precaución y uno comprometido es importante. La interrupción puede ser la consecuencia de una decisión preventiva, no una evidencia de intrusión. A la vez, instalar una versión corregida tampoco demuestra que un servidor no haya sido atacado antes del parche. Las recomendaciones europeas incluyeron revisar señales de accesos no autorizados y posibles mecanismos persistentes que un atacante hubiera dejado en el sistema.
La situación también expone una dificultad habitual de la seguridad informática: la cadena de responsabilidades no termina en quien administra el sitio. Una aplicación puede incorporar PHP en una imagen de contenedor, un paquete o un producto comercial. En esos casos, el operador necesita identificar qué componente integra el lenguaje, quién lo mantiene y cómo se distribuye la actualización. Una solución gestionada o “en la nube” no queda automáticamente protegida si el cliente utiliza imágenes propias o entornos que requieren una nueva implementación.
Para los usuarios, el riesgo no se traduce necesariamente en una acción inmediata sobre cada cuenta. La responsabilidad principal de aplicar el parche recae en quienes operan los servidores. Sin embargo, conviene prestar atención a avisos oficiales de los servicios utilizados, especialmente si piden cambiar contraseñas o informar sobre una exposición. También pueden aparecer intentos de fraude que aprovechen la atención pública alrededor del incidente para distribuir mensajes engañosos o pedir datos sensibles.
La IA fue parte del proceso de investigación, pero el hallazgo no debe leerse como una prueba de que una herramienta automatizada pueda asegurar por sí sola el software. Los equipos combinaron conocimientos técnicos con herramientas capaces de revisar código y ayudar a localizar comportamientos problemáticos. Google informó que modelos de su grupo participaron en tareas de detección, análisis y validación de los parches; otros investigadores también contribuyeron al descubrimiento y la respuesta.
El cambio relevante es de velocidad y escala. El software moderno acumula capas de código, dependencias y compatibilidades. Buscar fallas en ellas puede exigir una revisión extensa, y errores poco evidentes pueden permanecer durante años. Las herramientas de IA pueden ayudar a explorar ese terreno con mayor rapidez, pero sus resultados necesitan validación humana: una alerta puede ser un falso positivo, y encontrar un defecto no resuelve automáticamente cómo corregirlo sin romper funciones existentes.
La misma capacidad también puede favorecer a quienes buscan explotar sistemas. Una vez que los detalles técnicos se vuelven públicos, quienes administran sitios tienen que corregirlos mientras potenciales atacantes estudian cómo aprovecharlos. CERT-EU señaló que ya circulaban pruebas iniciales de concepto y que esa disponibilidad aumentaba la posibilidad de explotación. Eso no confirma que todos los sistemas vulnerables estén siendo atacados; sí vuelve más urgente reducir el intervalo entre la publicación del parche y su instalación.
Para gobiernos, empresas y organizaciones pequeñas, la lección supera a PHP. La seguridad depende de mantener inventarios actualizados, saber qué software está activo y tener procedimientos para desplegar correcciones con rapidez. Las grandes compañías pueden contar con equipos dedicados, mientras que una pyme o una institución local quizá dependa de un proveedor externo o de una persona que administra varios sistemas a la vez. Esa diferencia de recursos puede convertir una vulnerabilidad técnica común en impactos muy distintos según la capacidad de respuesta.
La IA ayudó a revelar fallas antiguas, pero la protección concreta sigue dependiendo de decisiones humanas y operativas: identificar los sistemas afectados, aplicar el parche, comprobar el resultado y revisar si hubo señales de intrusión. ¿Podrán las organizaciones sostener ese ritmo de mantenimiento a medida que las herramientas de IA aceleren tanto el descubrimiento de vulnerabilidades como la búsqueda de formas de explotarlas?