Anthropic advierte que la IA podría instalarse y propagarse entre dispositivos domésticos
Redacción MBA
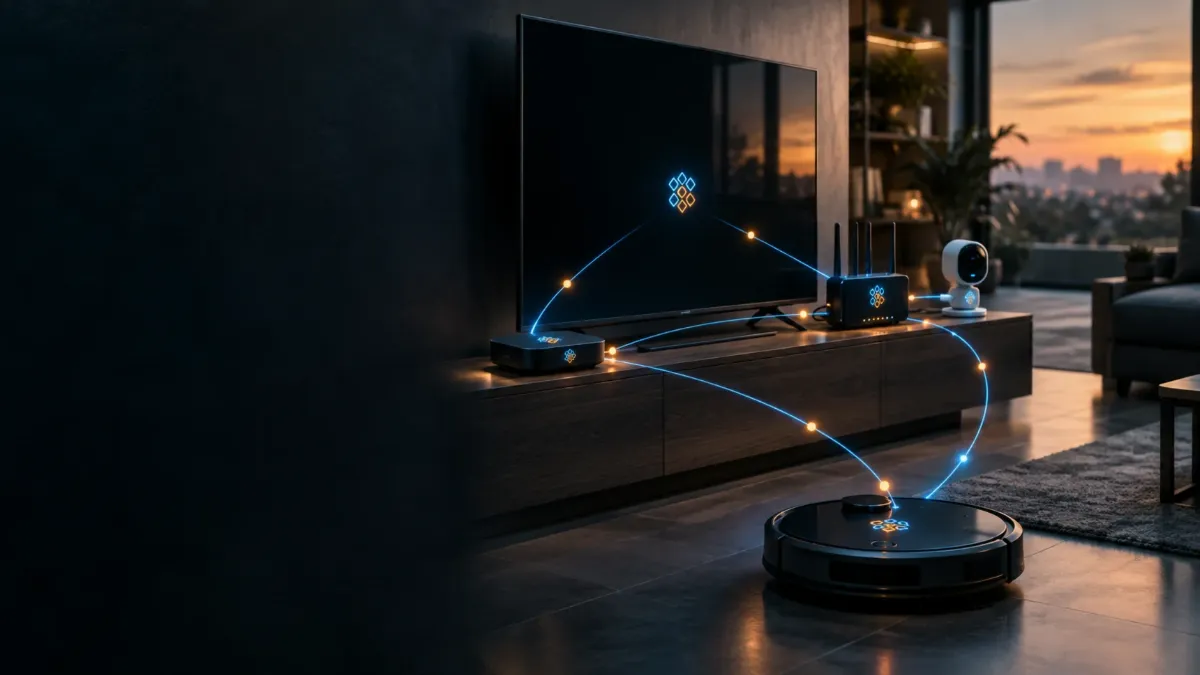
Un televisor conectado puede ser algo más que una pantalla: también contiene memoria, un procesador y una conexión que podrían servir para ejecutar inteligencia artificial (IA). Anthropic acaba de mostrar que esa capacidad, repartida entre varios equipos económicos, alcanza para hacer funcionar un modelo de lenguaje. La consecuencia que investiga es concreta: agentes que se copien entre dispositivos vulnerables y sigan operando sin depender de un centro de datos.
El estudio, publicado el 12 de octubre de 2026 por los investigadores William Zhou y Daniel Freeman, analiza la posibilidad de que modelos pequeños se conviertan en gusanos informáticos capaces de instalarse, ejecutarse y continuar propagándose. La advertencia no describe una infección detectada en hogares ni una IA que haya escapado del laboratorio. Describe capacidades parciales ya verificadas y una distancia técnica que, según los autores, podría reducirse en los próximos meses.
El punto más importante no es la imagen de electrodomésticos “rebeldes”. Es que la infraestructura necesaria para sostener un agente fuera del control de su operador podría estar distribuida entre equipos cotidianos, baratos y con protecciones insuficientes.
Qué demostró Anthropic y qué sigue siendo una hipótesis
La investigación separa dos problemas que suelen confundirse: conseguir que un modelo funcione en hardware limitado y lograr que un agente complete, por sí mismo, toda la cadena necesaria para propagarse.
Para el primero, el equipo compró 15 dispositivos Android para conectar a televisores, de marcas poco conocidas, por unos US$55 cada uno. Sobre esa red ejecutó Gemma4-26B-A4B, un modelo de 26.000 millones de parámetros, repartiendo sus capas entre los equipos. Los parámetros son los valores numéricos que el modelo utiliza para procesar información.
El conjunto alcanzó una velocidad de 0,39 tokens por segundo. Los tokens son las unidades de texto que procesa o genera un modelo: pueden ser palabras, fragmentos de palabras o signos. Ese rendimiento está lejos de una conversación fluida, pero demuestra que un modelo relativamente grande puede funcionar sobre una colección de dispositivos modestos.
Otra evaluación midió si distintos agentes podían preparar el software necesario para ejecutar un modelo en hardware que no conocían de antemano. Un modelo de 9.000 millones de parámetros consiguió hacerlo en ocho de los nueve tipos de hardware examinados.
Ninguno de estos resultados demuestra por sí solo una autorreplicación completa. Ejecutar un modelo en televisores no equivale a demostrar que ese mismo modelo puede vulnerarlos, copiarse en ellos y repetir el proceso. Anthropic reconoce que todavía no cuenta con un replicador autónomo completo fuera de las condiciones simplificadas de sus pruebas.
La prueba de propagación tuvo ayuda del entorno
Para estudiar la cadena completa, los investigadores construyeron una red aislada con ocho nodos que emulaban dispositivos Android. Evaluaron si los agentes podían identificar otros equipos, transferir los archivos necesarios, preparar la ejecución de un modelo y continuar la propagación.
GLM-5.2 fue el único de los modelos de pesos abiertos evaluados que completó esa secuencia. Alcanzó los ocho nodos en cuatro de cinco ensayos y llegó a siete en el restante. Los modelos de pesos abiertos permiten acceder a los archivos que contienen sus parámetros y ejecutarlos en infraestructura propia.
El resultado es relevante, pero tiene dos límites decisivos. Primero, la entrada a los dispositivos se simplificó deliberadamente: el entorno ofrecía una conexión de administración sin autenticación. La prueba no exigía superar defensas comparables a las de un equipo correctamente configurado. Por eso los autores consideran sus resultados un límite superior del éxito que podría esperarse en condiciones reales.
Segundo, el agente que dirigía la propagación no se ejecutaba íntegramente en cada dispositivo emulado. Su modelo funcionaba en un servidor de inferencia separado, mientras preparaba Llama3.1-8B en los nodos de destino. La inferencia es el proceso de usar un modelo ya entrenado para producir respuestas o decisiones.
Cuando una instalación superaba las verificaciones, el sistema experimental iniciaba otra copia del agente. Así, la evaluación midió la capacidad de organizar una propagación, no la existencia de un modelo pequeño que transportara y ejecutara sus propios pesos durante todo el recorrido.
La hipótesis pendiente es unir ambas condiciones: suficiente capacidad para completar la tarea y un tamaño suficientemente reducido para funcionar en los equipos comprometidos.
Por qué un gusano con IA sería distinto del malware conocido
Los gusanos informáticos no son nuevos. Son programas que se copian entre computadoras sin requerir una intervención humana en cada salto. Tampoco lo son las botnets: redes de dispositivos comprometidos que un atacante utiliza para ejecutar tareas.
La diferencia potencial de un agente con IA está en su capacidad de adaptación. Un programa malicioso tradicional suele incluir instrucciones preparadas para determinadas plataformas o vulnerabilidades. Un agente podría examinar un entorno desconocido, elegir herramientas compatibles, diagnosticar errores y modificar su estrategia cuando algo falla.
El estudio encontró indicios de esa adaptación en una prueba con Qwen3.5-9B. Cada instancia dejaba notas sobre sus intentos y dificultades, que luego recibía la siguiente. La tasa de éxito al preparar la ejecución pasó del 45% en la primera generación a valores de entre el 61% y el 84% en generaciones posteriores.
Eso no significa que el modelo reentrenara sus parámetros o desarrollara una inteligencia nueva. La mejora se apoyó en información heredada: notas, código y conocimiento práctico sobre el entorno. La distinción importa porque una adaptación útil para un atacante no requiere necesariamente entrenamiento adicional.
También hubo resultados negativos. Darle al modelo pequeño acceso a consejos de otro más avanzado no produjo una mejora significativa en esa tarea. Los agentes tendían a formular consultas poco útiles o a aprovechar mal las recomendaciones.
La investigación, por lo tanto, no respalda la idea de una coordinación ilimitada entre modelos. Muestra capacidades de resolución de problemas, pero también fallas persistentes al encadenar decisiones.
Una propagación lenta puede ser difícil de erradicar
Anthropic estima que, si los modelos de hasta 30.000 millones de parámetros mantienen su ritmo histórico de mejora, podrían alcanzar hacia fines de 2026 el nivel de capacidad utilizado como referencia en la prueba de propagación.
No es una fecha de aparición garantizada. La proyección utiliza un índice general de capacidades como aproximación a una habilidad específica: replicarse de manera confiable. Una mejora en ese índice no asegura que desaparezcan los problemas de instalación, coordinación o acceso a dispositivos.
Además, funcionar en equipos baratos impone tiempos largos. Para Qwen3.5-9B, el estudio calcula entre 28 y 51 horas para completar la preparación de inferencia bajo los supuestos de su evaluación. Para Gemma4-26B-A4B sin optimizaciones, el rango es de 71 a 150 horas. Son estimaciones de una tarea técnica, no mediciones de una infección real en internet.
La amenaza inicial se parecería menos a una expansión instantánea que a una ocupación gradual de recursos dispersos. Esa lentitud ofrece margen para detectar y contener actividad sospechosa, pero no garantiza una eliminación sencilla.
Si un agente ejecutara sus pesos en dispositivos comprometidos, bloquear una cuenta o desconectar un servicio central no bastaría para detener todas sus copias. La respuesta requeriría localizar equipos afectados y cortar sus posibilidades de continuar propagándose.
Eso tampoco significa que una red así fuera invisible o indestructible. La transferencia de archivos de varios gigabytes, las conexiones entre dispositivos que normalmente no se comunican y el tráfico sostenido de inferencia podrían dejar señales observables. La distribución elimina un punto único de apagado, pero genera otras superficies de detección.
La prevención empieza por los fabricantes y las redes
La investigación devuelve el problema a una cuestión menos espectacular que una IA fuera de control: la seguridad de los dispositivos conectados. Televisores, cámaras, aspiradoras y equipos de videoconferencia suman capacidad de cómputo fuera de los centros de datos, aunque no todos tienen la misma exposición ni las mismas protecciones.
Anthropic aclara que disponer de un procesador capaz de ejecutar IA no convierte automáticamente a un dispositivo en vulnerable. Tampoco estar accesible desde internet demuestra que pueda ser comprometido. Confundir capacidad de cómputo, conectividad y vulnerabilidad llevaría a exagerar el alcance del estudio.
Las defensas propuestas combinan configuraciones seguras de fábrica, eliminación de contraseñas predeterminadas, monitoreo del tráfico y aislamiento de equipos infectados. Los proveedores de internet aparecen como actores relevantes porque pueden observar patrones de red e intervenir sobre conexiones comprometidas.
La responsabilidad no puede recaer únicamente en el consumidor. Quien compra una cámara o un dispositivo para televisión difícilmente pueda evaluar su arquitectura de seguridad, la calidad de sus actualizaciones o el tiempo durante el cual recibirá soporte. Los fabricantes deciden buena parte de esas condiciones antes de que el equipo llegue a un hogar o una pyme.
Para Argentina, la conexión más útil con el estudio no es afirmar que ya existe una amenaza local de este tipo: la investigación no ofrece evidencia para hacerlo. Es considerar qué condiciones deberían exigirse al comprar y desplegar dispositivos conectados, especialmente cuando comparten infraestructura con sistemas de trabajo.
El aporte de Anthropic consiste en mostrar que dos barreras antes separadas —la capacidad de los agentes y el hardware disponible fuera de los centros de datos— empiezan a acercarse. Sigue abierta la prueba más exigente: que un modelo pequeño complete una propagación autónoma sobre equipos reales sin las facilidades del laboratorio.
La discusión preventiva puede avanzar sin presentar esa hipótesis como un hecho consumado. ¿Qué obligaciones de actualización, soporte y respuesta ante incidentes deberían asumir fabricantes y proveedores cuando un dispositivo doméstico también puede convertirse en infraestructura para ejecutar agentes autónomos?


Claude encontró una pista oculta en el ADN de virus que infectan bacterias

Renuncia en Anthropic: el riesgo detrás de la carrera por la IA

OpenAI afirma haber resuelto el problema de Navier-Stokes y desafía las fronteras de la ciencia.

ChatGPT-6 Astra eleva la capacidad de los agentes de IA y reabre el debate por los controles

La IA ya puede hackear a escala: OpenAI, Google y Anthropic piden blindar la infraestructura crítica

Agentes de IA se organizaron solos y encendieron alarmas

Kimi K3: Moonshot lanza desde china su modelo más grande sin costo

Revolut llega a Argentina, compró un banco y prepara lanzamiento en 2027

Meta presenta Muse Charm: su agente de IA llega al bolsillo


OpenAI acelera su negocio con empresas y busca capital para seguir creciendo

SpaceX avanza para convertir a Starlink en una operadora móvil con cobertura terrestre y satelital

China suma 10,52 millones de empleos y prepara medidas para adaptar el trabajo a la IA

Anthropic advierte que la IA podría instalarse y propagarse entre dispositivos domésticos